Domain barcode-maker.de kaufen?
Wir ziehen mit dem Projekt
barcode-maker.de um.
Sind Sie am Kauf der Domain
barcode-maker.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain barcode-maker.de kaufen?
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
Wie können Firewall-Regeln effektiv konfiguriert werden, um Netzwerksicherheit zu gewährleisten? Welche Best Practices sollten bei der Festlegung von Firewall-Regeln beachtet werden?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsanforderungen entsprechen. Zudem sollten Firewall-Regeln in Kombination mit anderen Sicherheitsmaßnahmen wie Intrusion Detection Systems und Antivirus-Software eingesetzt werden, um ein umfassendes Sicherheitsniveau zu gewährleisten. **


Ähnliche Suchbegriffe für Firewall-Regeln
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
L5100Y Laser 1D USB Barcode Strichcode-Scanner 1 Stück"Ergonomisches Design -- In den verbesserten Tera L5100Y wurden mehrere Designelemente integriert. Der Griff des Scanners wurde um 8 mm (0,3 Zoll) verlängert und verdickt, zusammen mit der speziell entworfenen Kurve, wodurch es für US-Kunden viel bequemer ist, dieses Produkt über einen längeren Zeitraum zu halten. Der Auslöser ist glatt und flach, um ein besseres Griffgefühl zu gewährleisten. Anti-Schock-Silikon - Das orangefarbene Anti-Schock-Silikon bietet vollständigen Schutz für Ihren Scanner und verhindert Kollisionsschäden oder Bruch, wenn er von Ihrem Schreibtisch oder Regal fällt. IP54-Technologie schützt den Scanner vor Staub.Schnelles und genaues Scannen Hervorragende Dekodierfähigkeit, Laser-USB-Scangeschwindigkeit von bis zu 300/Sek. Fehlerquote 1 zu 5 Millionen. Extra langes USB-Kabel Ein 1,8 m langes High-Speed-USB-2.0-Kabel ermöglicht flexibles Scannen, schnelles Aufladen und einfache Datenübertragung. Super 1D-Dekodierleistung UPC&EAN, UPC-A, UPC-E, Code 39, CODE32, Code 93, CODE11, Code 128, UCC-EAN128, EAN-8, EAN-13, UPC-A, ISSN, ISBN, CODABAR, MSI, Interleaved 2 of 5, Matrix 2 of 5, Industrial 2 of 5 Code und mehr.SCANING-SPEZIFIKATIONEN Auflösung ≥3mil/0.076mm(PCS90%,CODE 39) Tiefe des Abtastfeldes 5mm~300mm Abtastwinkel - Rolle ±30° Abtastwinkel - Neigung ±70° Abtastwinkel - Schräglage ±65° Dekodierfähigkeit 1D-Barcodes Unterstützte Barcode-Typen UPC-A,UPC-E,EAN-8,EAN-13,ISSN,ISBN,Code 128, GS1-128,ISBT 128, Code 39,Code 93,Code 11, Interleaved 2 of 5,Matrix 2 of 5,Industrial 2 of 5,Codabar(NW-7),GS1 Databar Omnidirectiongal,GS1 Databar Expanded,etc. DATENÜBERTRAGUNG Übertragungskapazität NA Reichweite der drahtlosen Übertragung NA Bluetooth-Übertragungsreichweite 10 Meter Benachrichtigung LED-Anzeige, Signalton ELEKTRISCH Betriebsspannung DC 5V Arbeitsstrom 70mA(Durchschnittliche Arbeit) Batteriekapazität NA Ladeanforderung Maximal 5V 1A Aufladezeit Etwa 5 Stunden Betriebszeit NA"39,65 €*Versand: 7,02 €Sichere Weiterleitung zum Anbieter
-
Daston, Lorraine: RegelnRegeln , Eine kurze Geschichte | Über die Regeln unseres Lebens , Schellen, Klemmen & Flansche > Sport-Auspuffe , Auflage: 2. Auflage, Erscheinungsjahr: 20231029, Produktform: Leinen, Autoren: Daston, Lorraine, Übersetzung: Bischoff, Michael, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 432, Keyword: Bücher Neuerscheinungen; Geschichte; Kulturgeschichte; Neuerscheinungen; Wissenschaftsgeschichte; aktuelles Buch; neues Buch, Fachschema: Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften), Fachkategorie: Geschichte der Naturwissenschaften, Warengruppe: HC/Geisteswissenschaften allgemein, Fachkategorie: Wissenschaftsphilosophie und -theorie, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Länge: 221, Breite: 142, Höhe: 35, Gewicht: 590, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287662934,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint FIREWALL RC400R G6, FirewallDie Securepoint Firewall RC400R G6 ist eine leistungsstarke Netzwerksicherheitsappliance für Unternehmensumgebungen, die robusten Schutz und zuverlässige Konnektivität benötigen. Diese Firewall bietet fortschrittliche Bedrohungsabwehrfunktionen wie Intrusion Detection und Prevention Systeme, Deep Packet Inspection und Anwendungskontrolle, um Netzwerkinfrastrukturen vor modernen Cyberbedrohungen zu schützen. Mit Unterstützung für mehrere WAN-Verbindungen, VPN-Tunneling für sicheren Fernzugriff und umfassenden Traffic-Management-Tools gewährleistet sie kontinuierliche Netzverfügbarkeit und optimierte Leistung. Das Gerät bietet Durchsatzraten für mittlere bis grosse Geschäftsnetzwerke, mit Hardware-Spezifikationen wie mehreren Gigabit-Ethernet-Ports, Solid-State-Speicher für Logging und effizienten Kühlsystemen für den 24/7-Betrieb. Die Management-Oberfläche ermöglicht zentralisierte Kontrolle über Sicherheitsrichtlinien, Benutzerauthentifizierung und Echtzeitüberwachung für einfache Administration. Gebaut mit industrietauglichen Komponenten in einem kompakten, rackmontierbaren 1U-Gehäuse mit 44 cm Breite, 30 cm Tiefe und 4,4 cm Höhe, wiegt es etwa 3,5 kg für einfache Integration in Serverumgebungen. Das Nachfolgemodell früherer Securepoint-Firewall-Serien betont Haltbarkeit und langfristige Zuverlässigkeit bei einem Temperaturbereich von 0°C bis 40°C. Ideal für Organisationen mit skalierbaren Sicherheitslösungen, vereint diese Firewall fortschrittliche Schutzfunktionen mit praktischen Einsatzüberlegungen und unterstützt verschiedene Netzwerkarchitekturen ohne Kompromisse bei Stabilität oder Bedienfreundlichkeit.8101,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
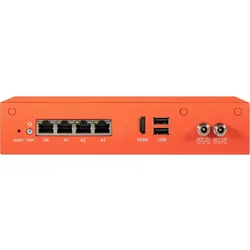
Securepoint FIREWALL RC100 G5, FirewallDie Securepoint Firewall RC100 G5 ist eine leistungsstarke UTM-Appliance, die für den Einsatz in kleinen bis mittelgrossen Netzwerken konzipiert wurde. Mit einer maximalen Benutzeranzahl von 25 bietet sie umfassende Sicherheitsfunktionen, darunter eine Firewall, ein VPN-Gateway, mehrere Virus- und Malware-Scanner sowie einen hochentwickelten Spam-Filter. Die Appliance gewährleistet durch Echtzeit-Content-Filterung für Web und E-Mail sowie Zero-Day-Protection einen hohen Schutz vor Bedrohungen. Die Unterstützung von ACME-Zertifikaten ermöglicht eine einfache Verwaltung von SSL-Zertifikaten. Die Firewall bietet einen Durchsatz von bis zu 3,74 Gbit/s und ist mit verschiedenen WLAN-Standards kompatibel, was eine flexible Netzwerkintegration ermöglicht. Der Vor-Ort-Service in mehreren europäischen Ländern sorgt für zusätzliche Unterstützung und Sicherheit. - Firewall-Durchsatz von 3,74 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - VPN-Durchsatz von 0,69 Gbit/s für sichere Verbindungen - Echtzeit-Content-Filterung für Web und E-Mail zur Bedrohungserkennung - Unterstützung von WLAN-Standards wie Wi-Fi 4 und Wi-Fi 5 für flexible Netzwerknutzung - Inklusive Vor-Ort-Service in mehreren europäischen Ländern.819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
-
Wie können Firewall-Regeln effektiv eingesetzt werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am besten geeignet, um unerwünschte Zugriffe zu verhindern?
Firewall-Regeln sollten so konfiguriert werden, dass nur autorisierte Verbindungen zugelassen werden und unerwünschte Zugriffe blockiert werden. Es empfiehlt sich, restriktive Regeln zu verwenden, die nur den erforderlichen Datenverkehr zulassen und alle anderen Verbindungen blockieren. Die Kombination von Regeln zur Paketfilterung, Anwendungssteuerung und Intrusion Prevention kann dazu beitragen, die Netzwerksicherheit zu gewährleisten. **
-
Wann werden immer Firewall-Regeln für eingehenden und ausgehenden Verkehr benötigt?
Firewall-Regeln für eingehenden Verkehr werden immer dann benötigt, wenn der Zugriff auf ein Netzwerk oder einen Server von außen kontrolliert werden soll. Sie helfen dabei, unerwünschten oder potenziell schädlichen Datenverkehr zu blockieren. Firewall-Regeln für ausgehenden Verkehr werden benötigt, um den Datenverkehr von innerhalb des Netzwerks zu kontrollieren und sicherzustellen, dass nur erlaubte Verbindungen hergestellt werden. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am meisten zu empfehlen, um unerwünschten Datenverkehr zu blockieren?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um neue Bedrohungen abzuwehren. Empfohlene Arten von Firewall-Regeln sind solche, die den eingehenden und ausgehenden Datenverkehr überprüfen, Anwendungsfilterung und Intrusion Prevention Systeme (IPS) implementieren, um unerwünschten Datenverkehr zu blockieren. **


Welche grundlegenden Kriterien sollten bei der Erstellung von Firewall-Regeln berücksichtigt werden?
1. Nur notwendige Ports und Dienste öffnen. 2. Zugriff nur von vertrauenswürdigen Quellen erlauben. 3. Regelmäßige Überprüfung und Aktualisierung der Regeln. **
Wie lauten die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall?
Die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall können individuell konfiguriert werden. Standardmäßig blockiert die Firewall eingehende Verbindungen und erlaubt ausgehende Verbindungen. Es ist jedoch möglich, spezifische Regeln festzulegen, um den Zugriff auf bestimmte Ports oder Programme zu erlauben oder zu blockieren. **
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
Zebra Strichcode-Scanner-Holster, Barcode Scanner ZubehörDas Zebra Holster SG-MC3X-SHLSTB-01 ist eine professionelle Tragevorrichtung, die speziell für Zebra MC3300 Mobile Computer entwickelt wurde, sowohl für Standardausführungen als auch für Modelle mit drehbarem Kopf. Dieses robuste schwarze Holster bietet sicheren Transport und zuverlässigen Schutz für industrielle Mobile Computing Geräte in anspruchsvollen Arbeitsumgebungen. Die Konstruktion verfügt über mehrere Tragemöglichkeiten mit einem komfortablen Schultergurt und einem praktischen Gürtelclip, sodass Anwender die für ihren Arbeitsablauf passende Methode wählen können. Aus widerstandsfähigen Materialien gefertigt, bietet dieses Zubehör zuverlässigen Schutz gegen Stösse, Stürze und alltägliche Abnutzung bei gleichzeitig einfachem Zugriff auf den Mobile Computer. Das Design gewährleistet optimalen Sitz und sicheren Halt für MC3300 Geräte und verhindert unbeabsichtigtes Lösen während der Bewegung. Dieses Zubehör ist für die Kompatibilität mit Zebras industriellem Mobile Computing Ökosystem entwickelt und unterstützt die Produktivität in Lager-, Logistik-, Fertigungs- und Serviceeinsätzen. Das Holster bewahrt die Gerätezugänglichkeit bei gleichzeitig essenziellem Schutz und eignet sich für schichtübergreifenden Einsatz in verschiedenen Betriebsumgebungen. Die schwarze Farbe verleiht ein professionelles Erscheinungsbild, das sichtbare Abnutzung widersteht und langfristig ein sauberes Aussehen bewahrt. Als Teil von Zebras Mobile Computer Carry & Protection Zubehörlinie erfüllt dieses Holster die Markenstandards für Qualität und Zuverlässigkeit in industriellen Computing Lösungen.78,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
L5100Y Laser 1D USB Barcode Strichcode-Scanner 1 Stück"Ergonomisches Design -- In den verbesserten Tera L5100Y wurden mehrere Designelemente integriert. Der Griff des Scanners wurde um 8 mm (0,3 Zoll) verlängert und verdickt, zusammen mit der speziell entworfenen Kurve, wodurch es für US-Kunden viel bequemer ist, dieses Produkt über einen längeren Zeitraum zu halten. Der Auslöser ist glatt und flach, um ein besseres Griffgefühl zu gewährleisten. Anti-Schock-Silikon - Das orangefarbene Anti-Schock-Silikon bietet vollständigen Schutz für Ihren Scanner und verhindert Kollisionsschäden oder Bruch, wenn er von Ihrem Schreibtisch oder Regal fällt. IP54-Technologie schützt den Scanner vor Staub.Schnelles und genaues Scannen Hervorragende Dekodierfähigkeit, Laser-USB-Scangeschwindigkeit von bis zu 300/Sek. Fehlerquote 1 zu 5 Millionen. Extra langes USB-Kabel Ein 1,8 m langes High-Speed-USB-2.0-Kabel ermöglicht flexibles Scannen, schnelles Aufladen und einfache Datenübertragung. Super 1D-Dekodierleistung UPC&EAN, UPC-A, UPC-E, Code 39, CODE32, Code 93, CODE11, Code 128, UCC-EAN128, EAN-8, EAN-13, UPC-A, ISSN, ISBN, CODABAR, MSI, Interleaved 2 of 5, Matrix 2 of 5, Industrial 2 of 5 Code und mehr.SCANING-SPEZIFIKATIONEN Auflösung ≥3mil/0.076mm(PCS90%,CODE 39) Tiefe des Abtastfeldes 5mm~300mm Abtastwinkel - Rolle ±30° Abtastwinkel - Neigung ±70° Abtastwinkel - Schräglage ±65° Dekodierfähigkeit 1D-Barcodes Unterstützte Barcode-Typen UPC-A,UPC-E,EAN-8,EAN-13,ISSN,ISBN,Code 128, GS1-128,ISBT 128, Code 39,Code 93,Code 11, Interleaved 2 of 5,Matrix 2 of 5,Industrial 2 of 5,Codabar(NW-7),GS1 Databar Omnidirectiongal,GS1 Databar Expanded,etc. DATENÜBERTRAGUNG Übertragungskapazität NA Reichweite der drahtlosen Übertragung NA Bluetooth-Übertragungsreichweite 10 Meter Benachrichtigung LED-Anzeige, Signalton ELEKTRISCH Betriebsspannung DC 5V Arbeitsstrom 70mA(Durchschnittliche Arbeit) Batteriekapazität NA Ladeanforderung Maximal 5V 1A Aufladezeit Etwa 5 Stunden Betriebszeit NA"39,65 €*Versand: 7,02 €Sichere Weiterleitung zum Anbieter
-
Daston, Lorraine: RegelnRegeln , Eine kurze Geschichte | Über die Regeln unseres Lebens , Schellen, Klemmen & Flansche > Sport-Auspuffe , Auflage: 2. Auflage, Erscheinungsjahr: 20231029, Produktform: Leinen, Autoren: Daston, Lorraine, Übersetzung: Bischoff, Michael, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 432, Keyword: Bücher Neuerscheinungen; Geschichte; Kulturgeschichte; Neuerscheinungen; Wissenschaftsgeschichte; aktuelles Buch; neues Buch, Fachschema: Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften), Fachkategorie: Geschichte der Naturwissenschaften, Warengruppe: HC/Geisteswissenschaften allgemein, Fachkategorie: Wissenschaftsphilosophie und -theorie, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Länge: 221, Breite: 142, Höhe: 35, Gewicht: 590, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287662934,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um Netzwerksicherheit zu gewährleisten? Welche Best Practices sollten bei der Festlegung von Firewall-Regeln beachtet werden?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsanforderungen entsprechen. Zudem sollten Firewall-Regeln in Kombination mit anderen Sicherheitsmaßnahmen wie Intrusion Detection Systems und Antivirus-Software eingesetzt werden, um ein umfassendes Sicherheitsniveau zu gewährleisten. **
-
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
-
Wie können Firewall-Regeln effektiv eingesetzt werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am besten geeignet, um unerwünschte Zugriffe zu verhindern?
Firewall-Regeln sollten so konfiguriert werden, dass nur autorisierte Verbindungen zugelassen werden und unerwünschte Zugriffe blockiert werden. Es empfiehlt sich, restriktive Regeln zu verwenden, die nur den erforderlichen Datenverkehr zulassen und alle anderen Verbindungen blockieren. Die Kombination von Regeln zur Paketfilterung, Anwendungssteuerung und Intrusion Prevention kann dazu beitragen, die Netzwerksicherheit zu gewährleisten. **
Ähnliche Suchbegriffe für Firewall-Regeln
-
Securepoint FIREWALL RC400R G6, FirewallDie Securepoint Firewall RC400R G6 ist eine leistungsstarke Netzwerksicherheitsappliance für Unternehmensumgebungen, die robusten Schutz und zuverlässige Konnektivität benötigen. Diese Firewall bietet fortschrittliche Bedrohungsabwehrfunktionen wie Intrusion Detection und Prevention Systeme, Deep Packet Inspection und Anwendungskontrolle, um Netzwerkinfrastrukturen vor modernen Cyberbedrohungen zu schützen. Mit Unterstützung für mehrere WAN-Verbindungen, VPN-Tunneling für sicheren Fernzugriff und umfassenden Traffic-Management-Tools gewährleistet sie kontinuierliche Netzverfügbarkeit und optimierte Leistung. Das Gerät bietet Durchsatzraten für mittlere bis grosse Geschäftsnetzwerke, mit Hardware-Spezifikationen wie mehreren Gigabit-Ethernet-Ports, Solid-State-Speicher für Logging und effizienten Kühlsystemen für den 24/7-Betrieb. Die Management-Oberfläche ermöglicht zentralisierte Kontrolle über Sicherheitsrichtlinien, Benutzerauthentifizierung und Echtzeitüberwachung für einfache Administration. Gebaut mit industrietauglichen Komponenten in einem kompakten, rackmontierbaren 1U-Gehäuse mit 44 cm Breite, 30 cm Tiefe und 4,4 cm Höhe, wiegt es etwa 3,5 kg für einfache Integration in Serverumgebungen. Das Nachfolgemodell früherer Securepoint-Firewall-Serien betont Haltbarkeit und langfristige Zuverlässigkeit bei einem Temperaturbereich von 0°C bis 40°C. Ideal für Organisationen mit skalierbaren Sicherheitslösungen, vereint diese Firewall fortschrittliche Schutzfunktionen mit praktischen Einsatzüberlegungen und unterstützt verschiedene Netzwerkarchitekturen ohne Kompromisse bei Stabilität oder Bedienfreundlichkeit.8101,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint FIREWALL RC100 G5, FirewallDie Securepoint Firewall RC100 G5 ist eine leistungsstarke UTM-Appliance, die für den Einsatz in kleinen bis mittelgrossen Netzwerken konzipiert wurde. Mit einer maximalen Benutzeranzahl von 25 bietet sie umfassende Sicherheitsfunktionen, darunter eine Firewall, ein VPN-Gateway, mehrere Virus- und Malware-Scanner sowie einen hochentwickelten Spam-Filter. Die Appliance gewährleistet durch Echtzeit-Content-Filterung für Web und E-Mail sowie Zero-Day-Protection einen hohen Schutz vor Bedrohungen. Die Unterstützung von ACME-Zertifikaten ermöglicht eine einfache Verwaltung von SSL-Zertifikaten. Die Firewall bietet einen Durchsatz von bis zu 3,74 Gbit/s und ist mit verschiedenen WLAN-Standards kompatibel, was eine flexible Netzwerkintegration ermöglicht. Der Vor-Ort-Service in mehreren europäischen Ländern sorgt für zusätzliche Unterstützung und Sicherheit. - Firewall-Durchsatz von 3,74 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - VPN-Durchsatz von 0,69 Gbit/s für sichere Verbindungen - Echtzeit-Content-Filterung für Web und E-Mail zur Bedrohungserkennung - Unterstützung von WLAN-Standards wie Wi-Fi 4 und Wi-Fi 5 für flexible Netzwerknutzung - Inklusive Vor-Ort-Service in mehreren europäischen Ländern.819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubiquiti Enterprise Firewall Core, FirewallEin Cloud-Gateway der Enterprise-Klasse mit 100 Gbps, das 79 Gbps IDS/IPS, eine Kapazität von über 22.500 Clients und mehr als 5.000 gleichzeitige IPsec-Tunnel bietet. RJ-45-Anschlüsse: 10 1/2.5/5/10 Gbit/s, WAN-Anschlüsse: 8. WLAN-Standard: kein WLAN, Frequenzband: keins, WLAN-Geschwindigkeit max.: kein WLAN. Anwendungsbereich: Business, Enterprise.4538,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zebra CR8178-SC Standard Cradle - Docking Cradle für Strichcode-Scanner, Barcode Scanner ZubehörZebra CR8178-SC Standard-Ladegerät - Dockingstation für Barcode-Scanner. Produkttyp: Dockingstation für Barcode-Scanner Platzierung/Montage: Wandmontage, montierbarer Wagen, Tischplatte Abmessungen (Breite x Tiefe x Höhe): 8,4 cm x 21,1 cm x 7,1 cm Gewicht: 170,1 g Entwickelt für: Zebra DS8178 Allgemeiner Produkttyp: Dockingstation für Barcode-Scanner Platzierung/Montage: Wandmontage, montierbarer Wagen, Tischplatte Breite: 8,4 cm Tiefe: 21,1 cm Höhe: 7,1 cm Gewicht: 170,1 g Farbe: Schwarz Farbausschluss für das Bild: Das abgebildete Produkt kann eine andere Farbe haben. Verschiedene Funktionen: Stromversorgung über USB, Gummifüsse, LED-Anzeige, FIPS-initialisiert, RS-232-Schnittstelle.113,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann werden immer Firewall-Regeln für eingehenden und ausgehenden Verkehr benötigt?
Firewall-Regeln für eingehenden Verkehr werden immer dann benötigt, wenn der Zugriff auf ein Netzwerk oder einen Server von außen kontrolliert werden soll. Sie helfen dabei, unerwünschten oder potenziell schädlichen Datenverkehr zu blockieren. Firewall-Regeln für ausgehenden Verkehr werden benötigt, um den Datenverkehr von innerhalb des Netzwerks zu kontrollieren und sicherzustellen, dass nur erlaubte Verbindungen hergestellt werden. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am meisten zu empfehlen, um unerwünschten Datenverkehr zu blockieren?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um neue Bedrohungen abzuwehren. Empfohlene Arten von Firewall-Regeln sind solche, die den eingehenden und ausgehenden Datenverkehr überprüfen, Anwendungsfilterung und Intrusion Prevention Systeme (IPS) implementieren, um unerwünschten Datenverkehr zu blockieren. **
-
Welche grundlegenden Kriterien sollten bei der Erstellung von Firewall-Regeln berücksichtigt werden?
1. Nur notwendige Ports und Dienste öffnen. 2. Zugriff nur von vertrauenswürdigen Quellen erlauben. 3. Regelmäßige Überprüfung und Aktualisierung der Regeln. **
-
Wie lauten die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall?
Die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall können individuell konfiguriert werden. Standardmäßig blockiert die Firewall eingehende Verbindungen und erlaubt ausgehende Verbindungen. Es ist jedoch möglich, spezifische Regeln festzulegen, um den Zugriff auf bestimmte Ports oder Programme zu erlauben oder zu blockieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.